En resumen
Boston Consulting Group recomienda una plataforma empresarial común para ampliar el uso de agentes de IA en organizaciones reguladas, con gobernanza, seguridad y supervisión integradas. El material es una orientación estratégica y no anuncia un producto, contrato o adopción específica por parte de una empresa.
BCG propone una plataforma empresarial común para desarrollar y operar agentes en sectores regulados. Es una recomendación de la consultora: no establece una obligación regulatoria ni acredita por sí sola el cumplimiento de una organización.
El punto central del estudio es que la expansión de la llamada IA agéntica no debería producirse mediante iniciativas aisladas en cada departamento. En una organización regulada, un agente utilizado en la atención al cliente, el análisis de siniestros o la detección de fraude puede acceder a información sensible e influir en procesos con impacto financiero o legal. Una arquitectura fragmentada dificulta saber qué modelos están activos, qué datos consultan y quién responde por sus resultados.
Qué propone BCG y cómo evaluar su utilidad
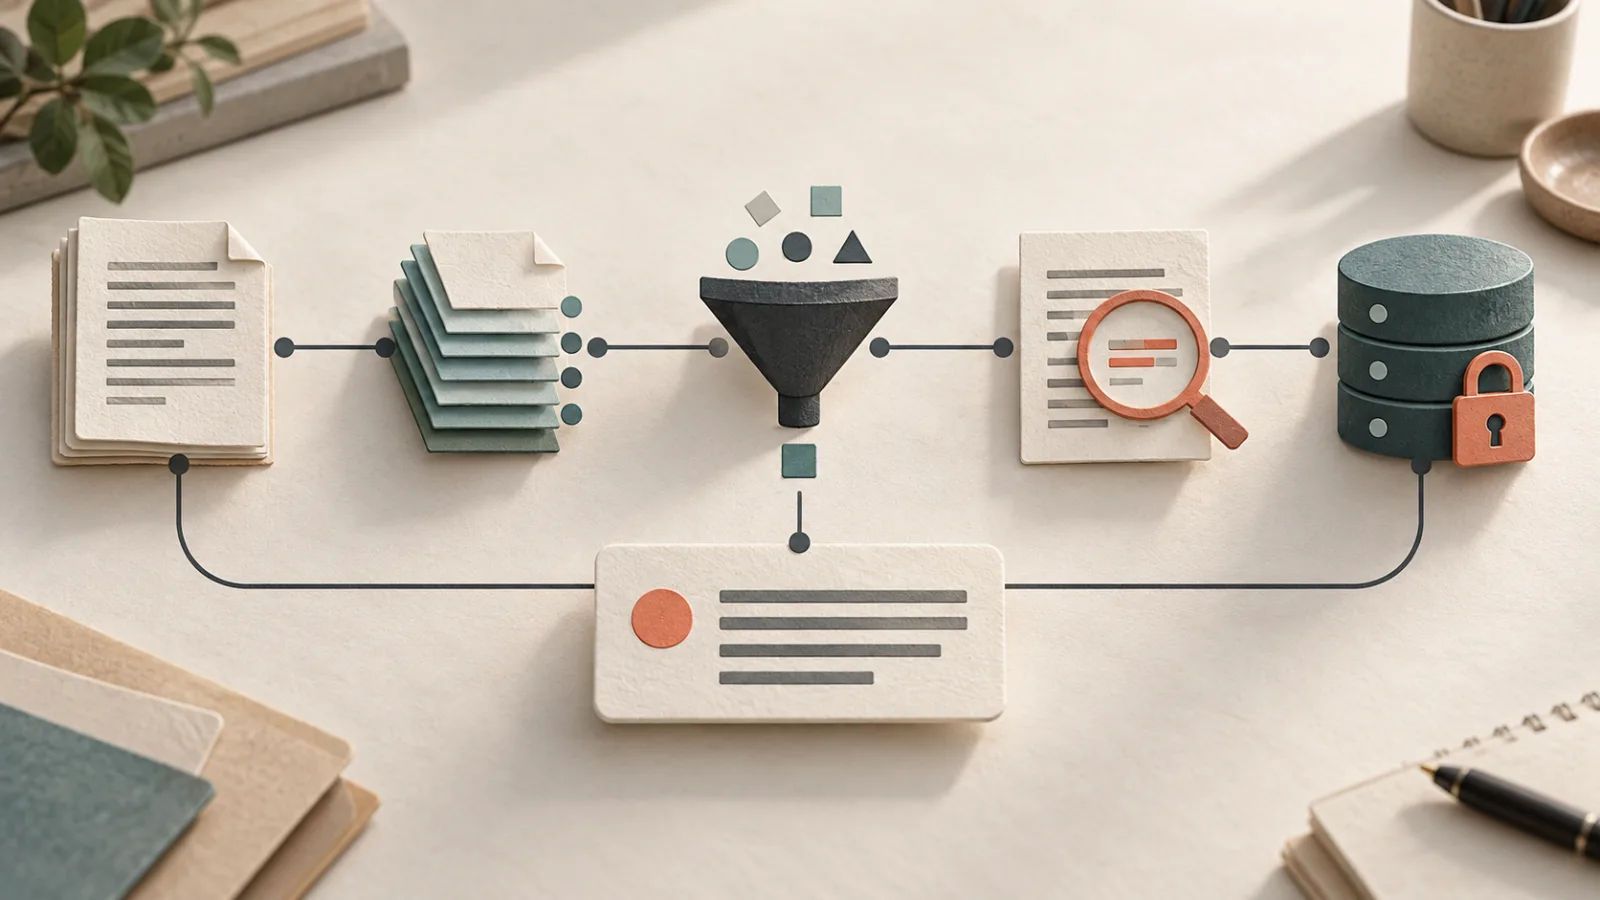
La arquitectura descrita distingue tres capas: inteligencia semántica, abstracción de datos y gobernanza y operaciones. En esta última sitúa controles como identidad, permisos granulares, evaluación, guardrails, memoria y monitoreo. La propuesta original de BCG explica el papel de esas capas; su adecuación normativa depende del sector y del uso previsto.
Como ejercicio ilustrativo, un agente que consulta documentación interna puede evaluarse con cuatro preguntas: qué información necesita, qué acciones tiene permitidas, cómo queda registrada su actividad y quién puede detenerlo. Las respuestas concretan el diseño; su adecuación normativa depende del sector y del uso previsto.
De la experimentación a la operación empresarial
La adopción corporativa de agentes de IA tiende a seguir una trayectoria que comienza con pilotos limitados y avanza hacia tareas más complejas. En la primera etapa, los equipos prueban herramientas para resumir documentos, investigar normas o apoyar a los empleados. Después, los agentes comienzan a interactuar con sistemas internos, recomendar decisiones y, en algunos casos, iniciar acciones en nombre de la empresa. Cada avance aumenta el potencial de retorno, pero también exige controles más rigurosos.
Según la lógica presentada por BCG, una plataforma común puede funcionar como una capa de coordinación entre modelos, datos, aplicaciones y políticas internas. Permitiría establecer estándares para la autenticación, el registro de actividades, la evaluación del desempeño, la aprobación humana y la interrupción de tareas. El objetivo no es eliminar la autonomía de los agentes, sino delimitar con precisión dónde pueden ejercerla.
Este enfoque también responde a la proliferación de proveedores. Las empresas pueden combinar modelos de distintos proveedores, herramientas especializadas y aplicaciones desarrolladas internamente. Sin una capa compartida, cada combinación puede crear sus propias reglas de acceso, auditoría y monitoreo, lo que eleva el costo de cumplimiento y dificulta la comparación entre resultados.
La gobernanza debe acompañar el ciclo de vida
En entornos regulados, la gobernanza no se limita a aprobar el uso de un modelo antes de su implementación. Es necesario supervisar todo el ciclo de vida del agente: definición del objetivo, selección de datos, pruebas, entrada en producción, cambios de configuración y retiro de la operación. También es importante conservar evidencias que permitan reconstruir por qué se produjo una determinada recomendación o acción.
- Definir límites claros para las acciones que cada agente puede ejecutar.
- Controlar la identidad, los permisos y el acceso a datos sensibles.
- Registrar instrucciones, fuentes consultadas, decisiones e intervenciones humanas.
- Probar el desempeño, la seguridad, los sesgos y el comportamiento fuera del escenario esperado.
- Crear mecanismos de bloqueo, revisión y respuesta ante incidentes.
La seguridad adquiere una dimensión adicional cuando los agentes pueden actuar en secuencia. Un error en una respuesta aislada puede ser corregido por un empleado; una cadena automatizada puede propagar el mismo error por varios sistemas, generar comunicaciones externas o modificar registros antes de ser detectada. Por ello, los permisos graduales, los entornos de prueba y la aprobación para operaciones de mayor impacto se convierten en componentes esenciales.
El equilibrio entre control y velocidad
La principal tensión para los ejecutivos consiste en evitar que la gobernanza transforme cada experimento en un proceso lento y burocrático. Al mismo tiempo, permitir que los agentes operen sin estándares mínimos puede generar riesgos difíciles de medir. Una plataforma centralizada puede reducir esta fricción al ofrecer componentes previamente validados, políticas reutilizables y observabilidad compartida para distintos equipos.
En la práctica, esto exige una división de responsabilidades entre las áreas de negocio, tecnología, seguridad, legal y cumplimiento. Los especialistas del negocio deben definir el resultado esperado y los límites aceptables; los equipos técnicos deben garantizar la integración y la disponibilidad; y las funciones de control deben evaluar los riesgos, la documentación y el cumplimiento de las normas aplicables. La responsabilidad final no desaparece porque una decisión haya sido apoyada por un agente.
El siguiente paso para las organizaciones es mapear los casos de uso según su nivel de riesgo, comenzando por actividades reversibles y de bajo impacto. En paralelo, será necesario inventariar los datos, las integraciones y los permisos, definir criterios de aprobación y establecer indicadores de monitoreo. La expansión a procesos críticos solo debería producirse cuando la empresa pueda demostrar control operativo, capacidad de auditoría y una respuesta rápida ante fallas.
Nuestro prisma
La recomendación de BCG presenta la plataforma de agentes como una infraestructura de gobernanza, y no solo como una herramienta de productividad. Esto importa porque la autonomía de estos sistemas aumenta el alcance de los errores y hace insuficiente el control basado únicamente en la revisión de respuestas. En la práctica, las empresas reguladas deberán integrar tecnología, cumplimiento y negocio desde la fase de diseño. La ventaja competitiva podría estar menos en experimentar primero y más en ampliar el uso con evidencias, límites claros y responsabilidades definidas.
Recursos relacionados: AIClases · practical AI training
Fuente: Boston Consulting Group
Leer la propuesta original de BCG
Preguntas frecuentes
¿La propuesta de BCG es una obligación regulatoria?
No. Es una recomendación de arquitectura y operación. Las obligaciones aplicables deben contrastarse con el sector, la jurisdicción y el uso concreto.
¿Qué capas distingue la arquitectura?
Inteligencia semántica, abstracción de datos y gobernanza y operaciones. La última reúne controles sobre identidad, permisos, evaluación y operación de los agentes.
¿Cómo empezar a evaluar un caso de uso?
Define qué datos necesita el agente, qué puede hacer, cómo queda registrada su actividad y quién puede detenerlo. Prueba esos límites antes de ampliar su alcance.
Recibe Radar de IA todos los días
Las noticias de inteligencia artificial que importan — con nuestro prisma y siempre con las fuentes. Gratis.