Node.js publicó el 21 de octubre una actualización de seguridad para las ramas 22, 24 y 26. Las versiones publicadas son 22.23.4, 24.22.1 y 26.12.1. El paquete reúne correcciones del propio entorno y de dependencias utilizadas por aplicaciones JavaScript del lado del servidor.
Una vulnerabilidad en Brotli entre los fallos de mayor gravedad
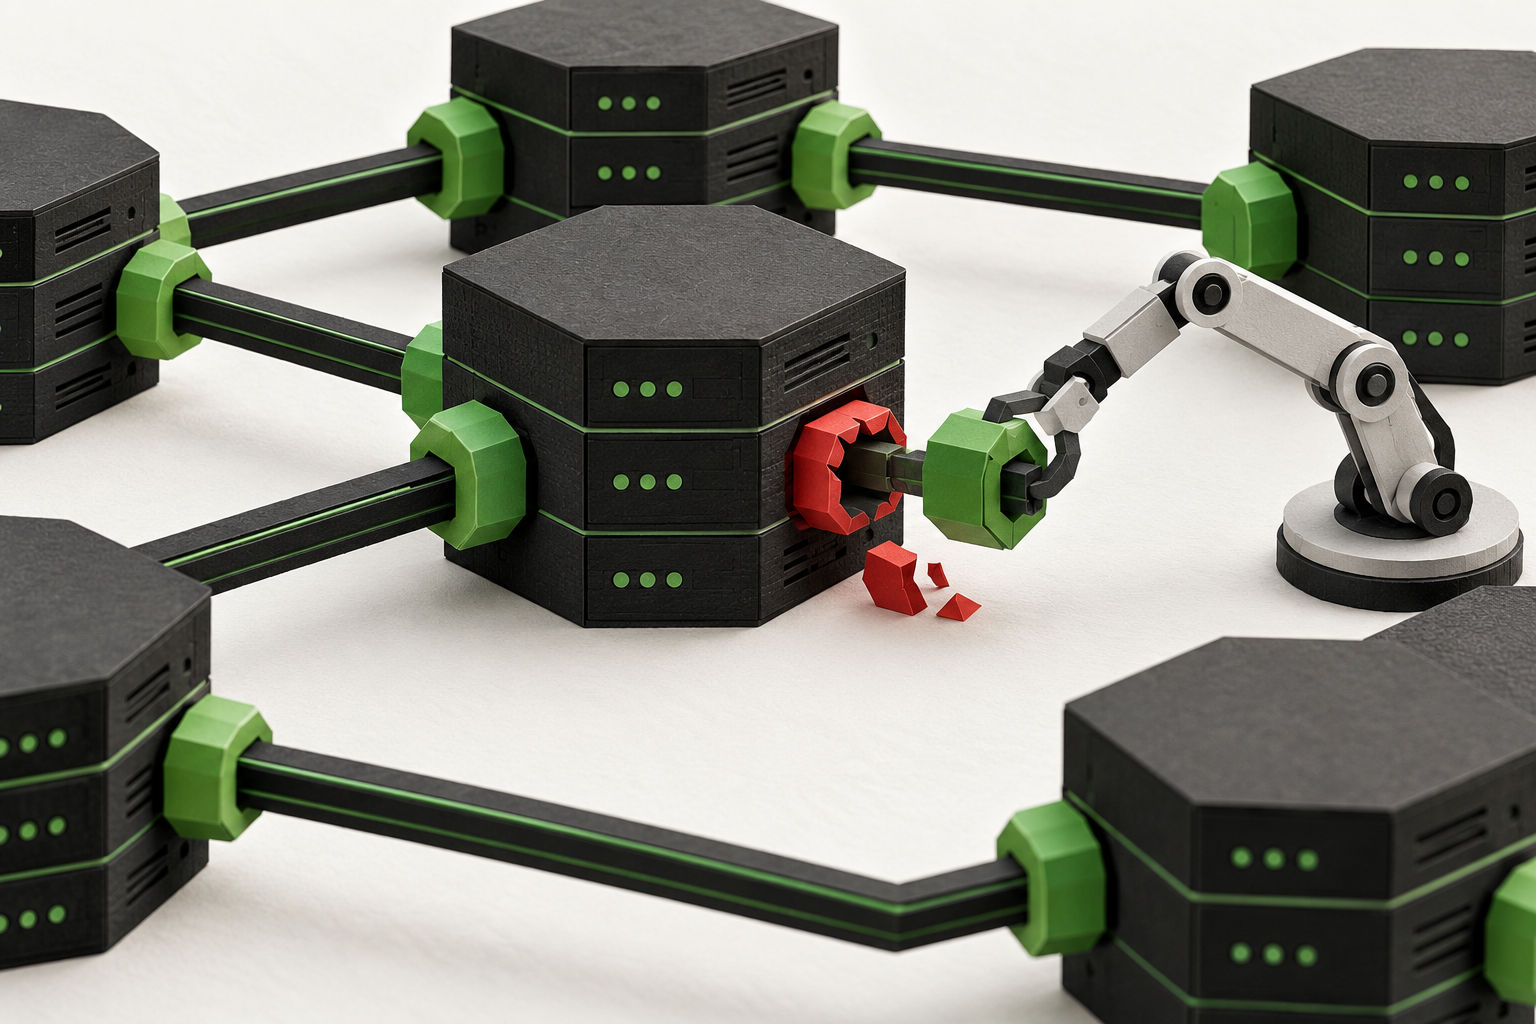
El aviso clasifica como alta la máxima severidad de esta entrega. Entre las correcciones figura CVE-2026-111497, un error de escritura fuera de límites en el decodificador Brotli que puede permitir ejecución remota de código. Afecta a las tres ramas incluidas en la actualización. El proyecto acredita el reporte a Khai Tran y Sylvie Mayer, de OpenAI Codex Security.
También se corrigen problemas de resolución DNS y comprobación de nombres en certificados TLS. La lista de dependencias actualizadas incluye c-ares, certificados de autoridades, Undici y, según la rama, OpenSSL y SQLite. Cada despliegue debe consultar el aviso correspondiente a la versión que utiliza.
Actualizar el ejecutable y renovar las aplicaciones
Instalar una versión nueva deja una segunda tarea: hacer que los servicios la utilicen. Un proceso que ya estaba en marcha puede seguir ejecutando la versión anterior hasta su reinicio. La verificación práctica debe alcanzar la aplicación publicada, sus trabajadores y las tareas programadas.
Una secuencia útil es registrar la versión anterior, instalar la corrección de la rama elegida, reiniciar los servicios previstos y comprobar el ejecutable de cada proceso activo. Después, conviene probar una ruta de salud y los recorridos principales del producto. Mantener un registro permite distinguir una actualización instalada de una actualización ya en uso.
Contenedores y aplicaciones creadas con IA
Los contenedores tienen su propio entorno. Actualizar el Node.js del servidor anfitrión puede dejar una imagen de aplicación con otra versión. Hay que revisar la imagen, desplegar el contenedor actualizado y comprobar su versión desde dentro. En servicios gestionados, la confirmación debe obtenerse del proveedor o del panel del despliegue.
Nuestro prisma
Quien desarrolla con agentes de IA también necesita conocer dónde se ejecuta el producto. Guardar la versión de Node.js junto a la receta de despliegue y la prueba de funcionamiento reduce el trabajo cuando llega el siguiente aviso. La misma disciplina sirve para una API, una automatización o una aplicación completa.
Fuentes: Node.js: actualización de seguridad del 21 de octubre · Node.js 22.23.4 · Node.js 26.12.1
Recibe Radar de IA todos los días
Las noticias de inteligencia artificial que importan — con nuestro prisma y siempre con las fuentes. Gratis.