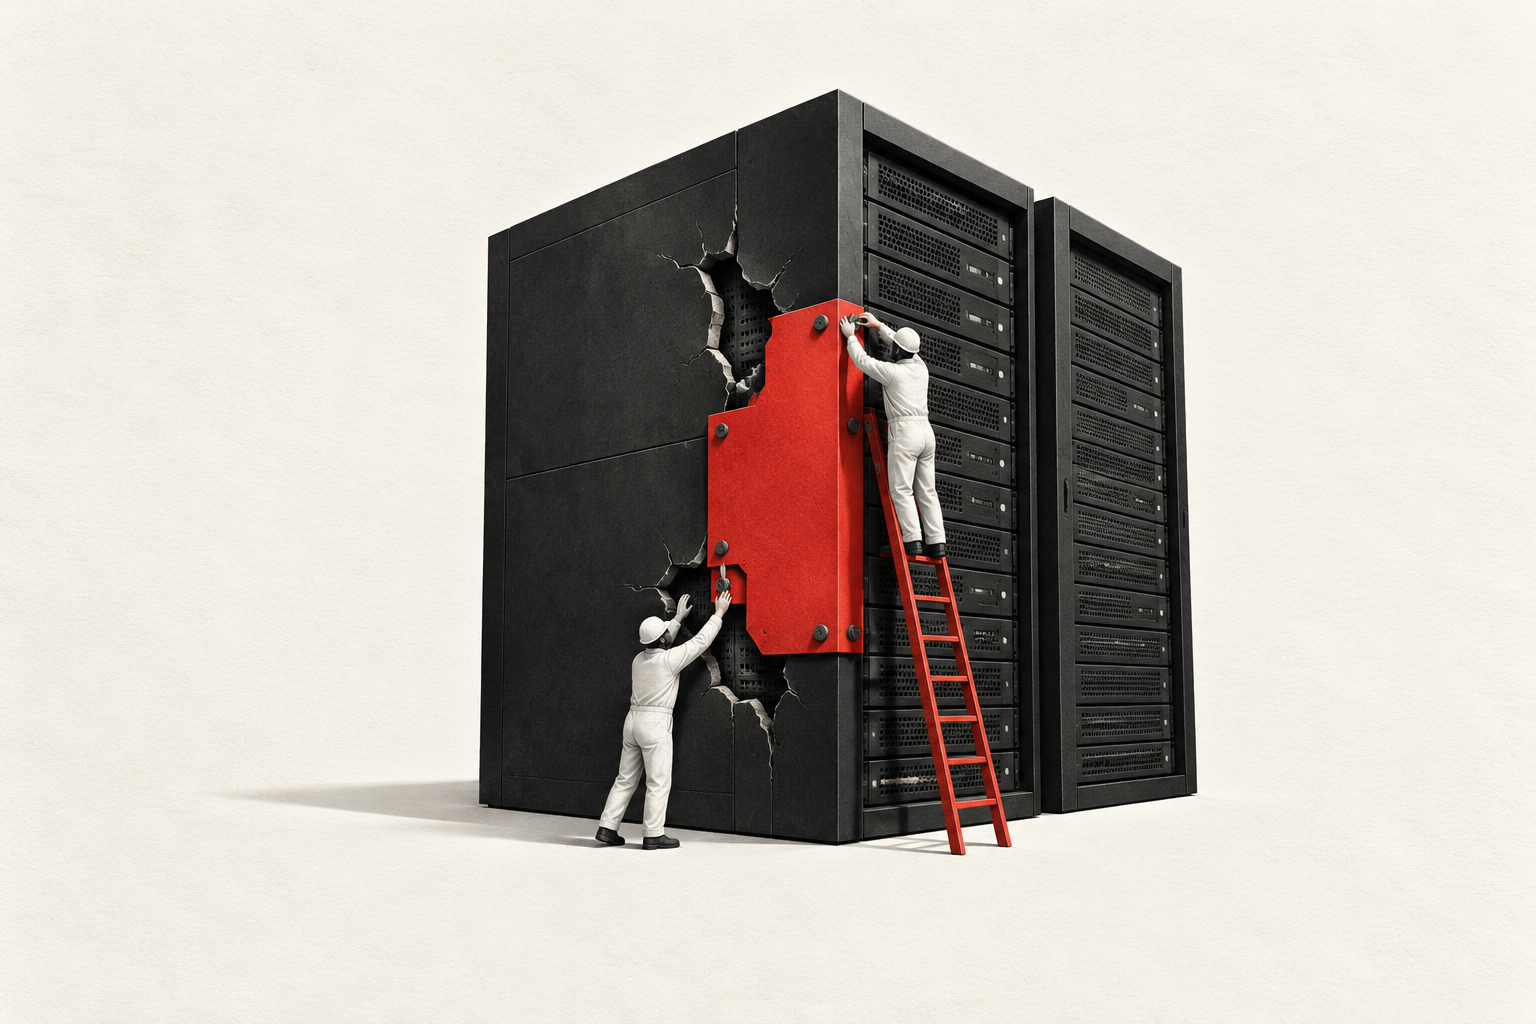
PHP publicó el 21 de octubre correcciones para dos vulnerabilidades críticas capaces de permitir ejecución remota de código sin autenticación. Dos días después, el proyecto añadió una recomendación sobre el progreso de subida de archivos en sesiones. Para quienes mantienen una web o un servicio escrito en PHP, la tarea inmediata es comprobar qué ejecuta realmente el servidor.
Qué versiones contienen las correcciones
Los parches para CVE-2026-109618 y CVE-2026-109619 están incluidos en PHP 8.2.35, 8.3.36, 8.4.27 y 8.5.12. El proyecto identifica como expuestas las instalaciones que atienden peticiones web, desde PHP-FPM y Apache con mod_php hasta otros entornos de ejecución. Destaca especialmente el riesgo de mod_php, donde el ataque demostrado puede activarse antes de que empiece el código de la aplicación.
Los avisos técnicos describen dos problemas de memoria diferentes: uno vinculado al manejo de falta de memoria y otro a estado interno que sobrevive después de liberar la memoria a la que pertenecía. Por eso la revisión debe alcanzar al entorno que interpreta PHP, además de los plugins o el código del sitio.
La novedad del 23 de octubre
PHP recomienda session.upload_progress.enabled=0 hasta la próxima versión regular de corrección para cubrir una vía adicional de ejecución remota poco probable. El caso requiere una combinación concreta: cambiar en tiempo de ejecución el serializador de sesiones de php_binary o php_serialize a php antes de iniciar la sesión, con el progreso de subida habilitado. El proyecto anticipa un aviso completo para CVE-2026-115560.
Cómo llevar la noticia a una comprobación útil
Conviene pedir al proveedor de hosting la confirmación del parche aplicado al sitio y conservar su respuesta. En distribuciones Linux, un paquete puede incorporar la corrección mediante un backport sin mostrar el mismo número base que la versión oficial. La comprobación debe contrastar el paquete instalado con el boletín de su proveedor.
En un despliegue propio, el inventario debería incluir el servidor principal, los contenedores y los distintos grupos de procesos PHP. Después de actualizar, hay que renovar los procesos correspondientes y comprobar páginas, formularios e inicios de sesión. Revisar únicamente el PHP de la terminal puede dejar fuera al que atiende la web.
Nuestro prisma
Para equipos que construyen productos con ayuda de IA, mantener el servidor sigue siendo parte del desarrollo. Una web que responde correctamente también necesita evidencia de qué versión ejecuta. Un registro breve del paquete, los procesos renovados y las comprobaciones funcionales facilita la siguiente actualización.
Fuentes: PHP: aviso del 21 y actualización del 23 de octubre · CVE-2026-109618 · CVE-2026-109619
Recibe Radar de IA todos los días
Las noticias de inteligencia artificial que importan — con nuestro prisma y siempre con las fuentes. Gratis.